跳至正文
所有行业

面向任务就绪、责任明确且可保障的物理 AI 非密相邻行业

相邻行业

国防、韧性与两用系统

一项非密或两用能力已能完成演示,但任务场景、降级运行、由人负责的权限、可信数据、试验依据和全寿命保障,尚未形成一个可部署的产品决策。

讨论这一产品决策
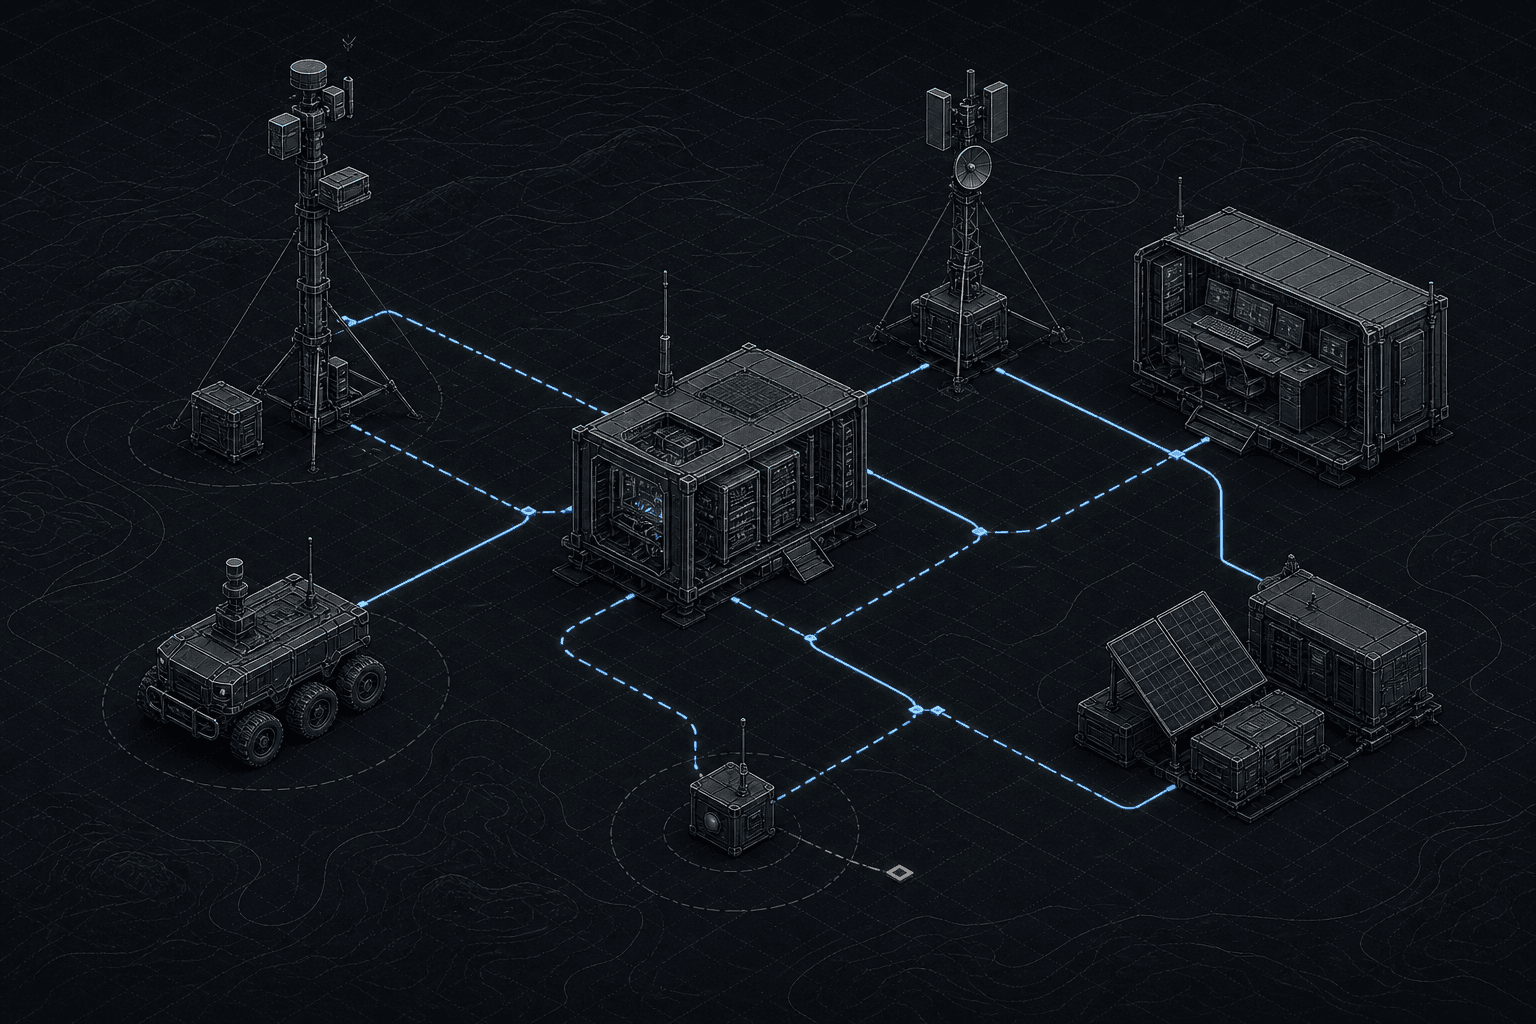
一张非密技术系统图:分布式传感器、地面巡检车、边缘计算设备、无线电中继、作业方舱和能源模块通过主用与备用链路连接;一个断开连接的节点进入安全降级状态。
产品边界覆盖任务效果、操作人员判断、感知、边缘智能、确定性控制、独立安全、受保护数据、断网运行和保障。任何学习型组件都不能在缺少明确限制、证据和责任主体的情况下获得物理控制权限。
01

首批任务场景

维护与保障

围绕任务就绪可用性设计诊断、技术知识、备件、配置和现场学习。

物流与装备群就绪

以明确的数据可信度和责任审批支持就绪状态、分配和供应决策。

安全知识系统

在隔离或受控环境中检索授权来源,具备访问控制、引用、拒答和可审计性。

坚固边缘智能

在供电、算力、带宽和断网约束下,对感知与推理设置清晰边界。

检查与危险环境机器人

用于危险环境中的人类监督检查和干预,不涉及武器使用或目标选择。

仿真与操作人员支持

通过场景演练、合成证据和决策支持,保留由人负责的判断。

02

物理系统边界

国防、韧性与两用系统的物理系统边界产品边界覆盖任务效果、操作人员判断、感知、边缘智能、确定性控制、独立安全、受保护数据、断网运行和保障。任何学习型组件都不能在缺少明确限制、证据和责任主体的情况下获得物理控制权限。PHYSICAL + RUNTIME SYSTEM产品边界HUMAN + OPERATING SYSTEM01任务

预期效果、环境和运行边界

02感知

传感器、来源和不确定性

03边缘智能

资源约束下有边界的推理

04控制

确定性指令与联锁

05独立安全

不变量、安全状态和恢复

06人的权限

监督、批准和干预

07安全保障

可信知识、更新和审计记录

08就绪度

可用性、维护和全寿命成本

  1. 01任务预期效果、环境和运行边界
  2. 02感知传感器、来源和不确定性
  3. 03边缘智能资源约束下有边界的推理
  4. 04控制确定性指令与联锁
  5. 05独立安全不变量、安全状态和恢复
  6. 06人的权限监督、批准和干预
  7. 07安全保障可信知识、更新和审计记录
  8. 08就绪度可用性、维护和全寿命成本
产品边界覆盖任务效果、操作人员判断、感知、边缘智能、确定性控制、独立安全、受保护数据、断网运行和保障。任何学习型组件都不能在缺少明确限制、证据和责任主体的情况下获得物理控制权限。
03

产品责任断点

  1. 原型优化的是模型基准,而操作人员需要在时间、工作量和资源约束下获得可靠的任务结果。
  2. 设计默认云连接始终存在;当链路降级或消失时,本地权限、数据时效、同步和恢复仍未定义。
  3. 产品、软件、系统、功能安全、网络安全和任务责任,恰好在重大决策穿越的接口处被割裂。
  4. 技术知识和训练数据缺少权威来源、访问控制、版本管理、污染检查,以及从证据到发布的可审计链路。
  5. 试验、评价、验证和确认在架构选择之后才介入,而人员工作量、干预时机和错误信任仍未测量。
  6. 备件、供应商依赖、模型与软件更新、淘汰、配置控制和现场学习被排除在初始产品论证之外。
04

六个产品决策

客户与操作人员价值

哪一项任务或操作人员决策会变得明显更可靠?

门槛: 预期用途、责任用户、任务效果和不可接受结果均已明确。

证据

试验、评价、验证与确认必须覆盖哪些运行、降级和对抗条件?

门槛: 证据计划覆盖运行包络、不确定性、人因、故障注入和回归。

系统与技术

学习型智能、确定性控制和人的权限分别从哪里开始、到哪里结束?

门槛: 每个接口都有负责人、时序预算、数据契约、降级方案和可测试的权限边界。

安全与责任

当感知、推理、通信或场景降级时,谁继续承担责任?

门槛: 独立安全约束、人工干预、安全状态和恢复在现场使用前已定义。

运营与生命周期

这项能力能否在服役期内持续可信、可保障且安全?

门槛: 配置、更新、供应商、数据、维护、事件学习和退役均有责任主体。

产品经济性

计入集成和全寿命负担后,这项能力是否真正提高就绪度?

门槛: 可用性、人员工作量、部署、支持、能源、算力、备件和淘汰被统一建模。

05

操作人员与产品经济性

任务就绪可用性
就绪度衡量预期场景中的有效可用性,而不是实验室运行时间或模型可用性。
干预与工作量
如果系统把过多筛选、核验或恢复工作转给人员,能力可能不升反降。
断网续航
基础设施受限时,有效运行取决于本地算力、供电、存储、数据时效和恢复能力。
全寿命负担
集成、试验评价、更新、供应商、备件、保障和淘汰从一开始就属于产品决策。
06

您将获得的决策成果

任务与产品边界包

预期用途、用户、运行包络、不可接受结果、权限分配和产品决策记录。

系统架构包

解决方案、系统和软件视图;接口契约;边缘/云划分;安全与网络安全边界;架构决策。

运行证据与试验评价计划

场景库、验收指标、故障注入、人因、评价可追溯性和回归门槛。

可信数据与知识包

来源权限、数据来历、访问、数据集与语料控制、评测集、更新和保留规则。

降级运行手册

断网模式、置信边界、升级处理、干预、安全状态、恢复、回滚和事件学习。

生命周期与保障路线图

配置、供应商、部署、支持、更新、备件、淘汰、移交和退役决策。

07

证据资料

  • 证据边界发布范围

    这是非密的两用研究资料,不代表国防交付证据、安全许可、采购权限,也不代表任何机构关系或背书。

  • Hyperion 研究相邻系统实践

    Hyperion 自有工作验证了分布式、边缘、离线、安全知识和人员监督的系统模式。这些模式是需要在真实任务场景中重新证明的假设,不是国防验证。

  • 证据边界保障边界

    任务、安全、网络安全、法律、出口、密级和监管结论,必须由具体项目的责任组织和具备相应资质的专家作出。

需要验证的约束——不是资质任务与系统安全安全与密级出口管制与制裁数据保护与 AI 监管人机责任

Hyperion 不主张的内容

Hyperion 不主张拥有国防客户交付、安全许可、涉密系统访问、采购权限、军事保障能力、认证,或与任何国防机构存在隶属或背书关系。法律、监管、安全、出口管制和密级审查须针对具体项目进行;Hyperion 不提供法律意见或认证。

08

坦诚的适配条件与负责任使用边界

适配条件

  • 重大产品决策跨越任务、人员、架构、证据和生命周期边界。
  • 初始范围明确为非密或两用,并有组织内的责任发起人。
  • 操作、维护、安全、网络安全、法务和领域专家能在需要其权限时参与。
  • 组织希望用证据门控决策,并准备在证据不足时转向、暂停或停止。

不适配条件

  • 拟开展自主目标选择或武器使用、进攻性网络行动、大规模监控或强制性生物识别。
  • 方案取消人类对重大物理行动的责任权限,或让语言模型直接控制安全关键执行机构。
  • 请求依赖 Hyperion 不持有或不提供的隐含许可、涉密访问、机构背书、法律意见或认证。
  • 需求只是通用人员增补或技术演示,没有责任明确的产品决策、证据门槛和生命周期负责人。

不可协商的边界

  • 不开展自主目标选择或武器使用。
  • 不开展进攻性网络行动。
  • 不开展大规模监控或强制性生物识别。
  • 不取消人类对重大物理行动的责任权限。
  • 不允许语言模型直接控制安全关键执行机构。

任何项目都需要由责任组织和适当专家,针对具体范围审查法律、监管、安全、出口管制、制裁和密级。Hyperion 不提供法律意见、安全许可、合格评定或认证。

适合的合作方式

产品决策评审

适合一个重大非密或两用决策:任务与产品边界、权限分配、架构、证据计划、降级运行、保障模型,或继续/转向/停止的建议。

讨论这一产品决策