Zum Inhalt springen
Alle Branchen

Ein nicht eingestufter angrenzender Sektor für einsatzbereite, verantwortbare und unterstützbare physische KI

Angrenzender Sektor

Verteidigung, Resilienz & Dual-Use-Systeme

Eine nicht eingestufte oder Dual-Use-Fähigkeit funktioniert in einer Demonstration, doch Missionskontext, degradierter Betrieb, verantwortliche menschliche Autorität, vertrauenswürdige Daten, Prüfnachweise und Erhaltung über den Lebenszyklus bilden noch keine einsetzbare Produktentscheidung.

Diese Produktentscheidung besprechen
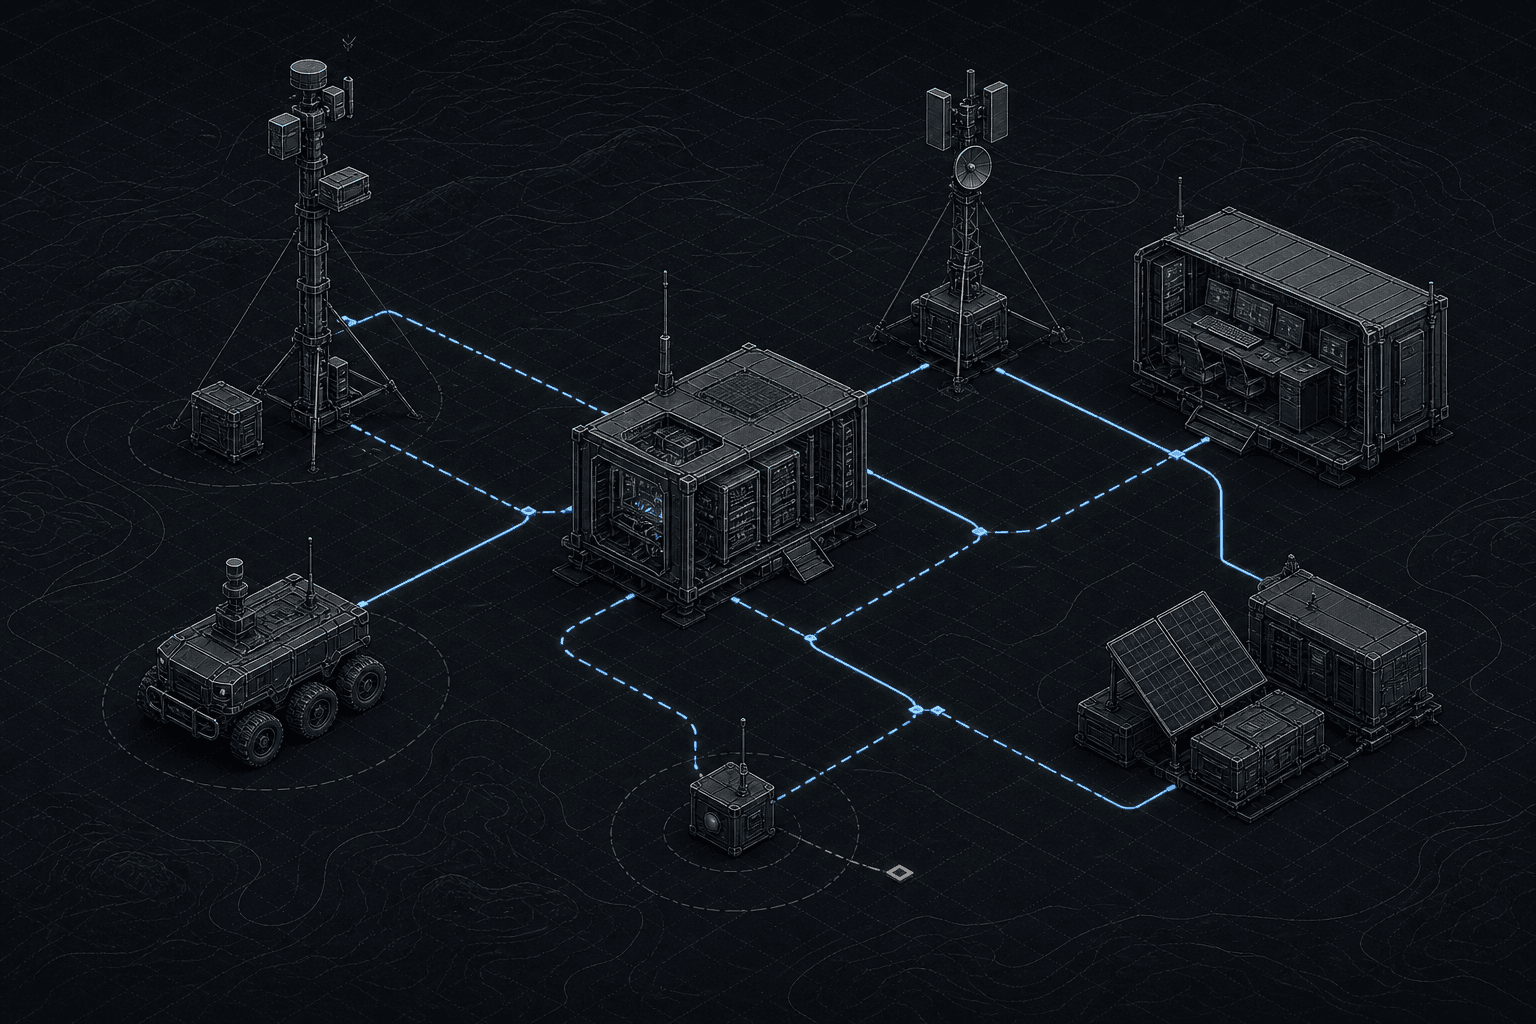
Eine nicht klassifizierte technische Systemtafel: Verteilte Sensoren, ein Bodeninspektionsrover, Edge-Computing, Funkrelais, ein Betriebscontainer und ein Energiemodul sind über primäre und redundante Verbindungen vernetzt; ein getrennter Knoten wechselt in einen sicheren degradierten Zustand.
Die Produktgrenze umfasst Missionseffekt, Urteil der Bedienenden, Sensorik, Edge-Intelligenz, deterministische Steuerung, unabhängige Sicherheit, geschützte Daten, abgekoppelten Betrieb und Erhaltung. Keine gelernte Komponente erhält physische Autorität ohne explizite Grenzen, Nachweise und verantwortliche menschliche Führung.
01

Erste Missionskontexte

Wartung & Erhaltung

Diagnose, technisches Wissen, Ersatzteile, Konfiguration und Feldlernen auf einsatzbereite Verfügbarkeit ausgerichtet.

Logistik & Flottenbereitschaft

Bereitschaftsstatus, Zuweisung und Versorgung mit expliziter Datenzuversicht und verantwortlicher Freigabe.

Sichere Wissenssysteme

Air-Gap- oder kontrollierte Suche in autorisierten Quellen mit Zugriffskontrolle, Zitaten, Enthaltung und Prüfbarkeit.

Robuste Edge-Intelligenz

Begrenzte Sensorik und Inferenz unter Energie-, Rechen-, Bandbreiten- und Offline-Beschränkungen.

Inspektion & Gefahrstoffrobotik

Menschlich überwachte Inspektion und Intervention in gefährlichen Umgebungen, außerhalb von Waffeneinsatz oder Zielerfassung.

Simulation & Bedienunterstützung

Szenarientraining, synthetische Nachweise und Entscheidungsunterstützung unter Erhalt verantwortlichen menschlichen Urteils.

02

Die physische Systemgrenze

Physische Systemgrenze für Verteidigung, Resilienz & Dual-Use-SystemeDie Produktgrenze umfasst Missionseffekt, Urteil der Bedienenden, Sensorik, Edge-Intelligenz, deterministische Steuerung, unabhängige Sicherheit, geschützte Daten, abgekoppelten Betrieb und Erhaltung. Keine gelernte Komponente erhält physische Autorität ohne explizite Grenzen, Nachweise und verantwortliche menschliche Führung.PHYSICAL + RUNTIME SYSTEMProduktgrenzeHUMAN + OPERATING SYSTEM01Mission

Beabsichtigter Effekt, Umgebung und Einsatzgrenzen

02Erfassen

Sensoren, Herkunft und Unsicherheit

03Edge-Intelligenz

Begrenzte Inferenz unter Ressourcenbeschränkungen

04Steuerung

Deterministische Befehle und Verriegelungen

05Unabhängige Sicherheit

Invarianten, sicherer Zustand und Wiederherstellung

06Menschliche Autorität

Aufsicht, Freigabe und Eingriff

07Sicherer Support

Vertrauenswürdiges Wissen, Updates und Prüfpfad

08Bereitschaft

Verfügbarkeit, Wartung und Lebenszykluskosten

  1. 01MissionBeabsichtigter Effekt, Umgebung und Einsatzgrenzen
  2. 02ErfassenSensoren, Herkunft und Unsicherheit
  3. 03Edge-IntelligenzBegrenzte Inferenz unter Ressourcenbeschränkungen
  4. 04SteuerungDeterministische Befehle und Verriegelungen
  5. 05Unabhängige SicherheitInvarianten, sicherer Zustand und Wiederherstellung
  6. 06Menschliche AutoritätAufsicht, Freigabe und Eingriff
  7. 07Sicherer SupportVertrauenswürdiges Wissen, Updates und Prüfpfad
  8. 08BereitschaftVerfügbarkeit, Wartung und Lebenszykluskosten
Die Produktgrenze umfasst Missionseffekt, Urteil der Bedienenden, Sensorik, Edge-Intelligenz, deterministische Steuerung, unabhängige Sicherheit, geschützte Daten, abgekoppelten Betrieb und Erhaltung. Keine gelernte Komponente erhält physische Autorität ohne explizite Grenzen, Nachweise und verantwortliche menschliche Führung.
03

Wo Produktverantwortung bricht

  1. Ein Prototyp optimiert eine Modellkennzahl, während Bedienende unter Zeit-, Arbeitslast- und Ressourcenbeschränkungen ein verlässliches Missionsergebnis brauchen.
  2. Cloud-Konnektivität wird im Entwurf vorausgesetzt; lokale Autorität, Datenaktualität, Synchronisierung und Wiederherstellung bleiben bei schwacher oder fehlender Verbindung undefiniert.
  3. Produkt-, Software-, System-, Safety-, Security- und Missionsverantwortung trennen sich genau an den Schnittstellen, über die folgenschwere Entscheidungen laufen.
  4. Technischem Wissen und Trainingsdaten fehlen Quellenautorität, Zugriffskontrolle, Versionierung, Kontaminationsprüfung und ein prüfbarer Weg vom Nachweis zur Freigabe.
  5. Test, Evaluation, Verifikation und Validierung beginnen erst nach Architekturentscheidungen; menschliche Arbeitslast, Eingriffszeit und falsches Vertrauen bleiben ungemessen.
  6. Ersatzteile, Lieferantenabhängigkeit, Modell- und Softwareupdates, Obsoleszenz, Konfigurationskontrolle und Lernen aus dem Feld fehlen im anfänglichen Produktfall.
04

Sechs Produktentscheidungen

Kunden- & Bedienerwert

Welche Missions- oder Bedienentscheidung wird wesentlich verlässlicher?

Gate: Verwendungszweck, verantwortliche Nutzende, Missionseffekt und unvertretbare Ergebnisse sind explizit.

Evidenz

Welche operativen, degradierten und adversen Bedingungen muss TEV&V abbilden?

Gate: Der Nachweisplan deckt Einsatzbereich, Unsicherheit, menschliche Faktoren, Fehlerinjektion und Regression ab.

System & Technologie

Wo beginnen und enden gelernte Intelligenz, deterministische Steuerung und menschliche Autorität?

Gate: Jede Schnittstelle hat Verantwortliche, Zeitbudget, Datenvertrag, Rückfallmodus und prüfbare Autoritätsgrenze.

Sicherheit & Verantwortung

Wer bleibt verantwortlich, wenn Sensorik, Inferenz, Kommunikation oder Kontext degradieren?

Gate: Unabhängige Sicherheitsgrenzen, menschlicher Eingriff, sicherer Zustand und Wiederherstellung sind vor dem Feldeinsatz definiert.

Betrieb & Lebenszyklus

Bleibt die Fähigkeit über ihre Einsatzdauer vertrauenswürdig, unterstützbar und sicher?

Gate: Konfiguration, Updates, Lieferanten, Daten, Wartung, Lernen aus Vorfällen und Ausphasung haben verantwortliche Eigentümer.

Produktökonomie

Verbessert die Fähigkeit die Bereitschaft nach Integration und über den gesamten Lebenszyklus?

Gate: Verfügbarkeit, Bedienaufwand, Einsatz, Support, Energie, Rechenleistung, Ersatzteile und Obsoleszenz werden gemeinsam modelliert.

05

Betriebs- & Produktökonomie

Einsatzbereite Verfügbarkeit
Bereitschaft zählt nutzbare Verfügbarkeit im vorgesehenen Kontext, nicht Laborlaufzeit oder Modellverfügbarkeit.
Eingriff und Arbeitslast
Ein System, das zu viel Sichtung, Prüfung oder Wiederherstellung auf Bedienende verlagert, kann Kapazität verringern statt erhöhen.
Abgekoppelte Ausdauer
Lokale Rechenleistung, Energie, Speicher, Datenaktualität und Wiederherstellung bestimmen den Nutzen bei eingeschränkter Infrastruktur.
Lebenszyklusaufwand
Integration, TEV&V, Updates, Lieferanten, Ersatzteile, Assurance und Obsoleszenz gehören von Beginn an in die Produktentscheidung.
06

Ihre Entscheidungsartefakte

Missions- & Produktgrenzenpaket

Verwendungszweck, Nutzende, Einsatzbereich, unvertretbare Ergebnisse, Autoritätsverteilung und Produktentscheidungsprotokoll.

Systemarchitekturpaket

Lösungs-, System- und Softwaresichten; Schnittstellenverträge; Edge/Cloud-Aufteilung; Safety- und Security-Grenzen; Architekturentscheidungen.

Operativer Nachweis- & TEV&V-Plan

Szenariobibliothek, Akzeptanzmaße, Fehlerinjektion, menschliche Faktoren, Evaluationsrückverfolgbarkeit und Regressionsgates.

Vertrauenswürdige Daten & Wissen

Quellenautorität, Herkunft, Zugriff, Daten- und Korpuskontrollen, Evaluationssatz sowie Update- und Aufbewahrungsregeln.

Playbook für degradierten Betrieb

Offline-Modi, Vertrauensgrenzen, Eskalation, Eingriff, sicherer Zustand, Wiederherstellung, Rollback und Lernen aus Vorfällen.

Lebenszyklus- & Erhaltungsroadmap

Konfiguration, Lieferanten, Einsatz, Support, Updates, Ersatzteile, Obsoleszenz, Übergabe und Ausphasung.

07

Evidenzdossier

  • EvidenzgrenzePublikationsumfang

    Dies ist ein nicht eingestuftes Dual-Use-Forschungsdossier. Es belegt weder Lieferungen im Verteidigungsbereich noch Sicherheitsfreigabe, Beschaffungsbefugnis, institutionelle Zugehörigkeit oder Unterstützung.

  • Hyperion-ForschungPraxis in angrenzenden Systemen

    Hyperion-eigene Arbeiten erproben verteilte, Edge-, Offline-, sichere Wissens- und menschlich überwachte Systemmuster. Diese Muster sind im tatsächlichen Missionskontext neu zu belegende Hypothesen, keine Verteidigungsvalidierung.

  • EvidenzgrenzeAssurance-Grenze

    Aussagen zu Mission, Safety, Security, Recht, Export, Einstufung und Regulierung erfordern die verantwortliche Organisation und angemessen qualifizierte Fachleute für den konkreten Auftrag.

Zu prüfende Randbedingungen — keine ReferenzenMissions- und SystemsicherheitSecurity und EinstufungExportkontrollen und SanktionenDatenschutz und KI-RegulierungMensch-Maschine-Verantwortung

Was Hyperion nicht beansprucht

Hyperion behauptet weder Verteidigungskunden-Lieferungen, Sicherheitsfreigabe, Zugang zu eingestuften Systemen, Beschaffungsbefugnis, militärische Assurance-Kompetenz, Zertifizierung noch Zugehörigkeit zu oder Unterstützung durch eine Verteidigungsinstitution. Rechtliche, regulatorische, Sicherheits-, Exportkontroll- und Einstufungsprüfung ist auftragsspezifisch; Hyperion erbringt keine Rechtsberatung oder Zertifizierung.

08

Klare Eignung & Responsible-Use-Grenze

Glaubwürdige Eignung, wenn

  • Eine folgenschwere Produktentscheidung überschreitet Missions-, Bedien-, Architektur-, Nachweis- und Lebenszyklusgrenzen.
  • Der Startumfang ist ausdrücklich nicht eingestuft oder Dual Use und hat eine verantwortliche organisatorische Trägerschaft.
  • Bedienende, Instandhaltung, Safety, Security, Recht und Domänenfachleute können teilnehmen, wo ihre Autorität erforderlich ist.
  • Die Organisation will eine nachweisgebundene Entscheidung und ist bereit umzulenken, zu pausieren oder zu stoppen, wenn die Evidenz kein Weitergehen trägt.

Nicht geeignet, wenn

  • Die beabsichtigte Arbeit betrifft autonome Zielerfassung oder Waffeneinsatz, offensive Cyberoperationen, Massenüberwachung oder erzwungene biometrische Identifizierung.
  • Das Konzept entfernt verantwortliche menschliche Autorität über folgenschwere physische Aktionen oder lässt ein Sprachmodell sicherheitskritische Aktuation direkt steuern.
  • Die Anfrage hängt von implizierten Freigaben, eingestuftem Zugang, institutioneller Unterstützung, Rechtsberatung oder Zertifizierung ab, die Hyperion weder besitzt noch erbringt.
  • Gesucht wird allgemeine Personalverstärkung oder eine Technologiedemonstration ohne verantwortliche Produktentscheidung, Nachweisgate und Lebenszyklusverantwortung.

Nicht verhandelbare Grenzen

  • Keine autonome Zielerfassung oder Waffeneinwirkung.
  • Keine offensiven Cyberoperationen.
  • Keine Massenüberwachung oder erzwungene biometrische Identifizierung.
  • Keine Aufhebung verantwortlicher menschlicher Autorität über folgenschwere physische Aktionen.
  • Kein Sprachmodell steuert sicherheitskritische Aktuation direkt.

Jeder Auftrag erfordert eine umfangsspezifische Prüfung von Recht, Regulierung, Security, Exportkontrolle, Sanktionen und Einstufung durch die verantwortliche Organisation und geeignete Fachleute. Hyperion erbringt keine Rechtsberatung, Sicherheitsfreigabe, Konformitätsbewertung oder Zertifizierung.

Passendes Mandat

Product Decision Review

Geeignet für eine folgenschwere nicht eingestufte oder Dual-Use-Entscheidung: Missions- und Produktgrenze, Autoritätsverteilung, Architektur, Nachweisplan, degradierter Betrieb, Erhaltungsmodell oder Empfehlung für Weiterführen / Umlenken / Stoppen.

Diese Produktentscheidung besprechen